
Google утверждает, что режим усиленной защиты функции «Безопасный просмотр» в Chrome делает пользователей в 10 раз защищённее
Сегодня Chrome представил новые функции расширенной защиты функции «Безопасный просмотр». По словам Google, этот режим в десять раз эффективнее стандартной защиты ограждает пользователей от фишинга, социальной инженерии, злоупотребления уведомлениями и других мошеннических схем.
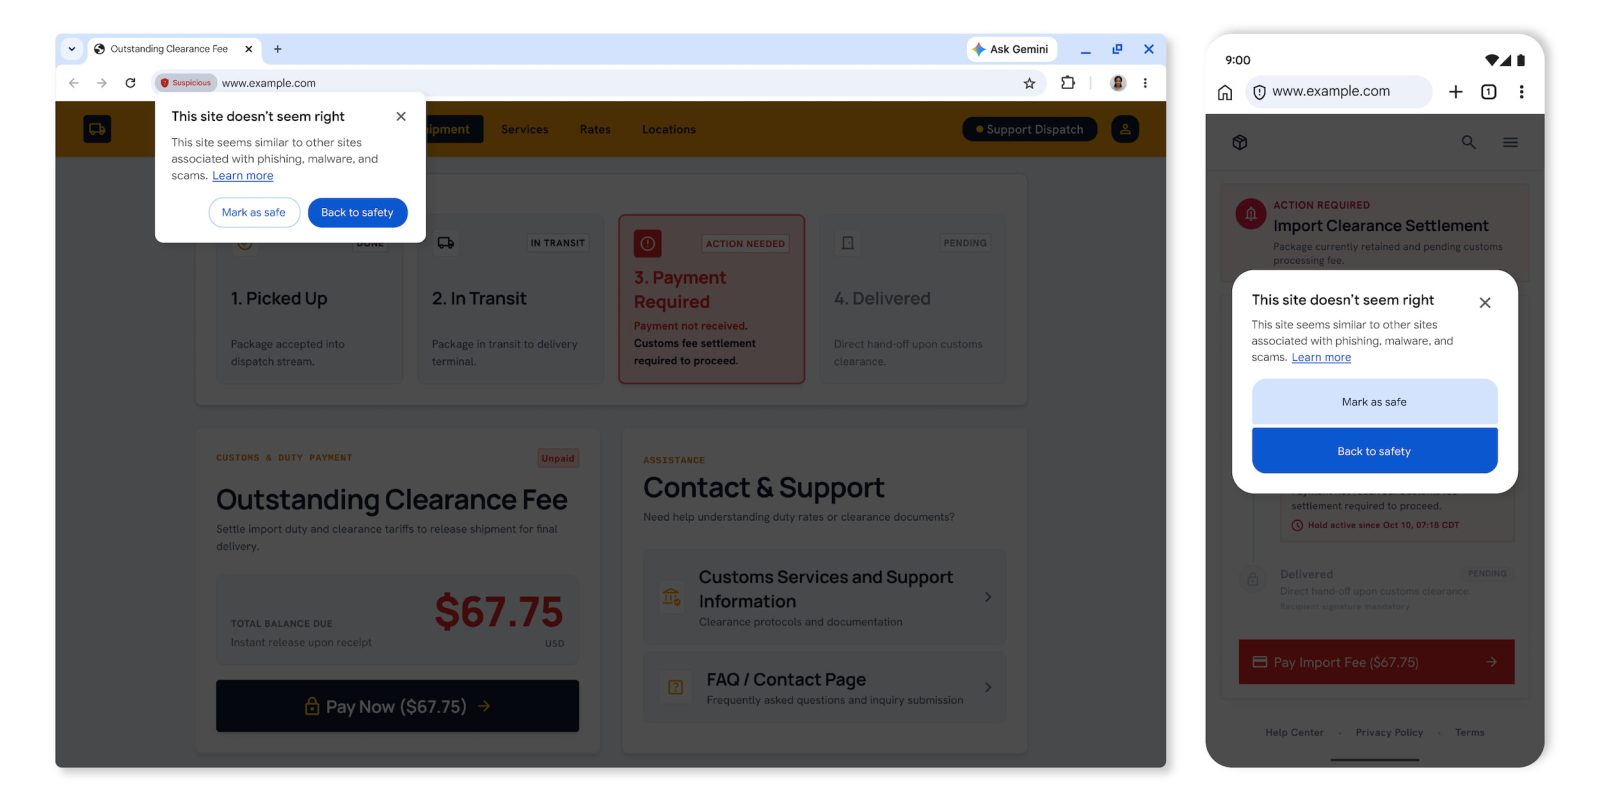
В Chrome появятся предупреждения о подозрительных сайтах в адресной строке — «когда страница демонстрирует обманные модели поведения, обычно связанные с известными вредоносными сайтами». Предусмотрено два уровня:
- Подозрительные сайты (вердикт с меньшей степенью уверенности, возможен риск причинения вреда пользователю)
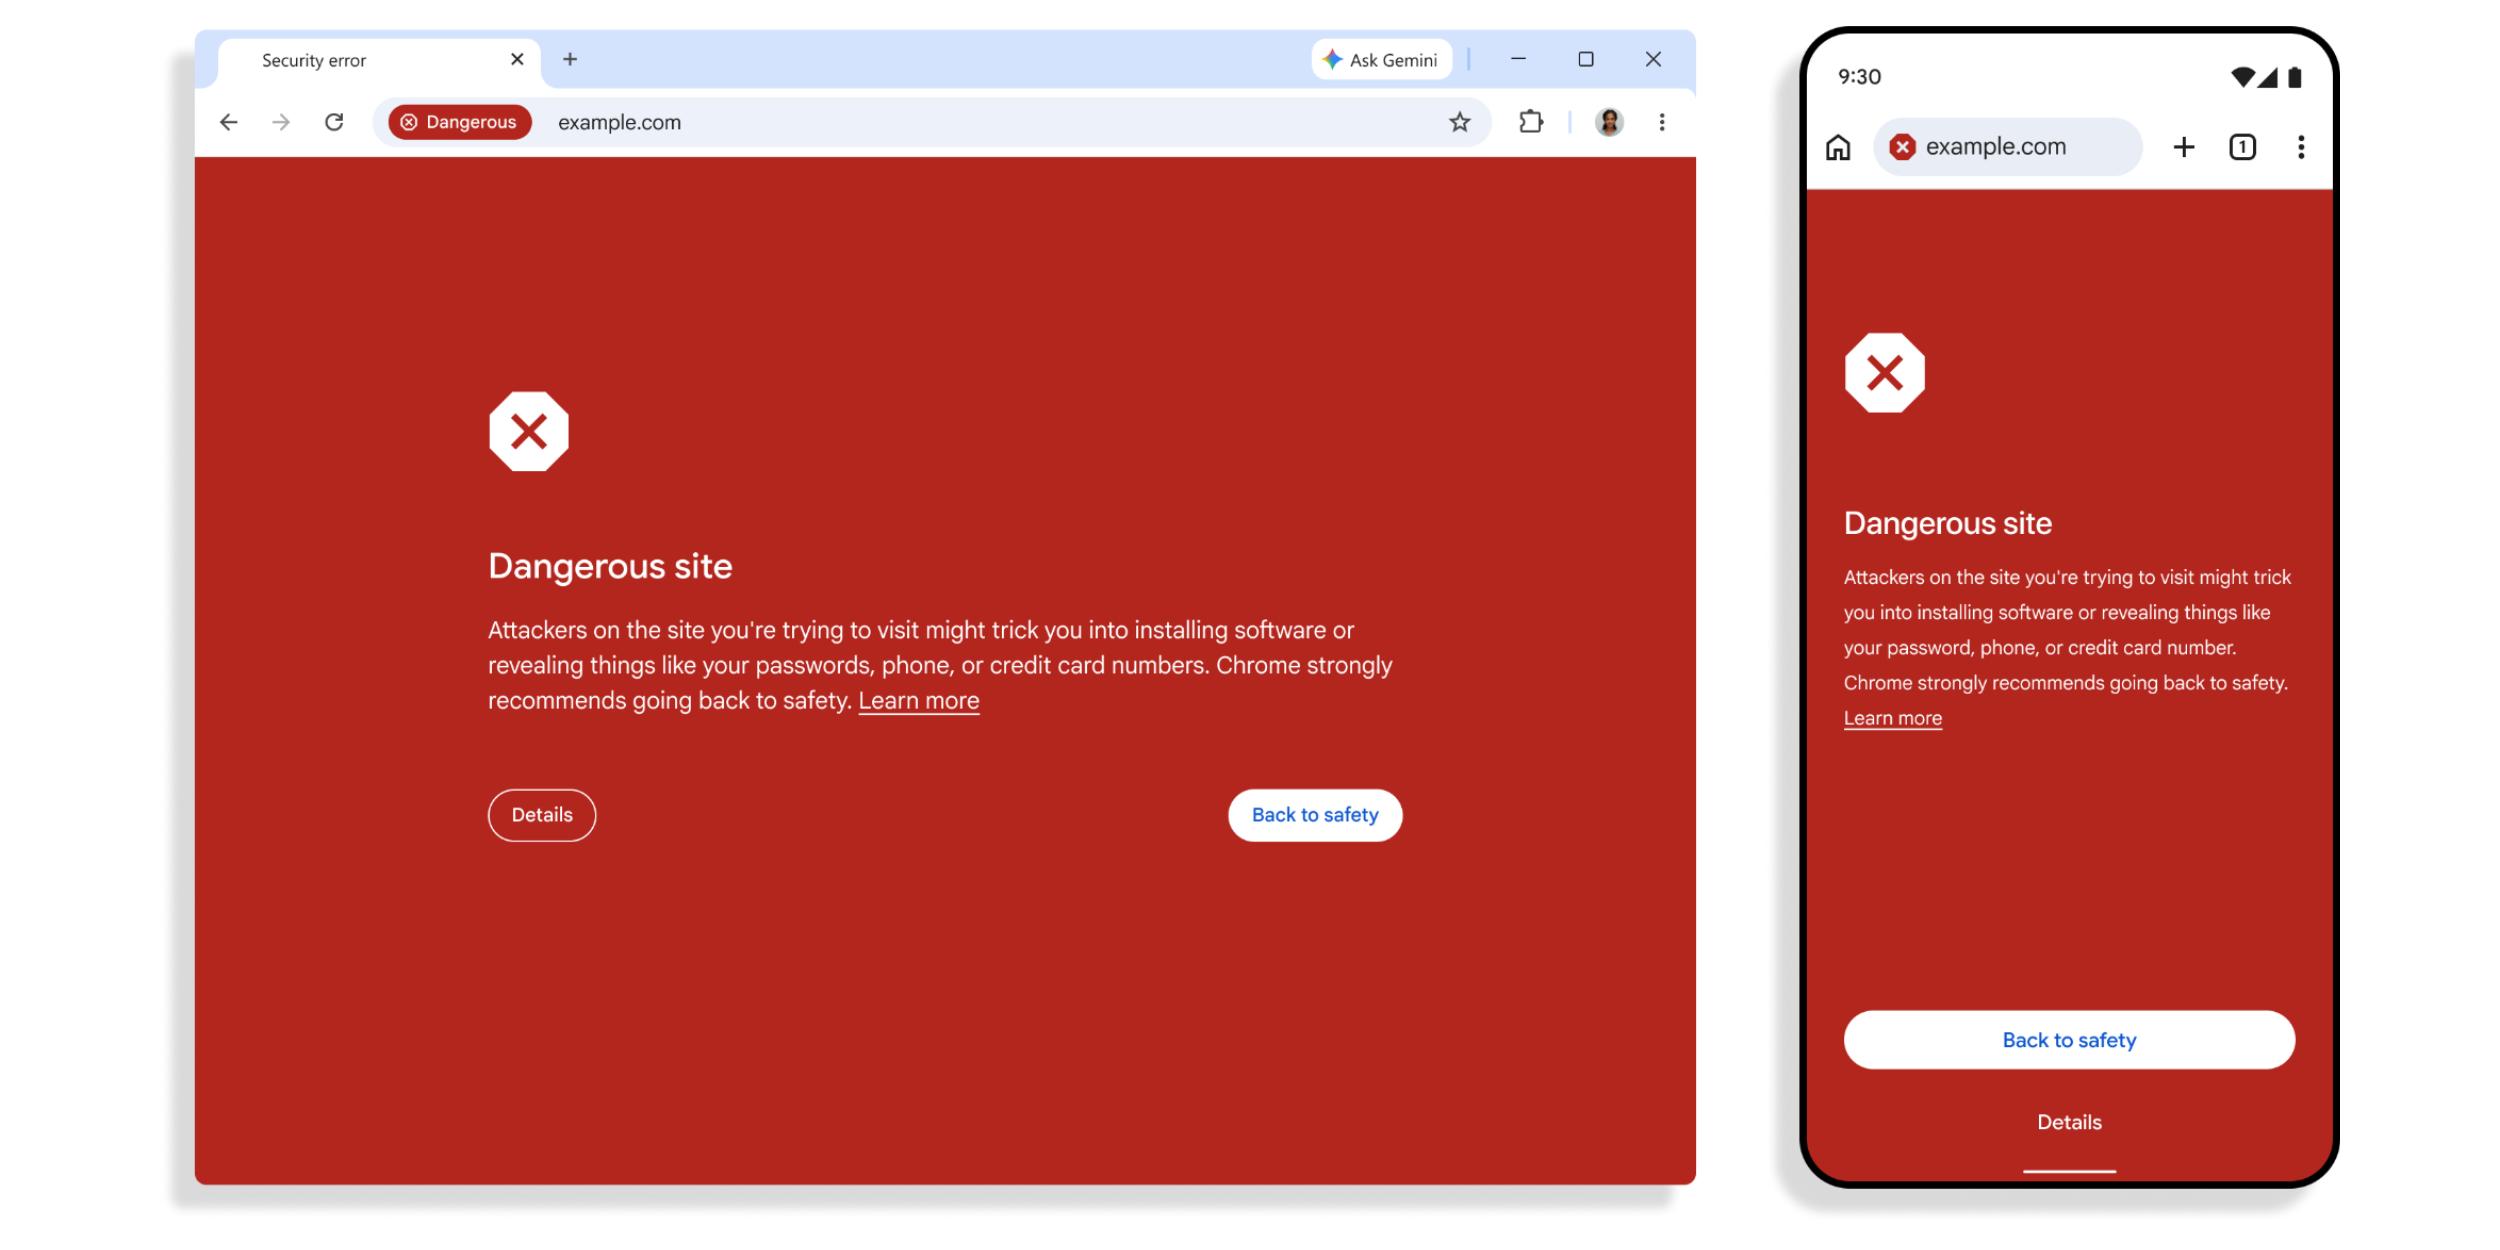
- Опасные сайты (вердикт с высокой степенью уверенности, высокий риск причинения вреда пользователю)
При переходе на подозрительные сайты (выше) в омнибоксе появится значок щита и диалоговое окно с вариантами «Отметить как безопасный» и «Вернуться в безопасное место».
Предупреждения об опасных сайтах (ниже) по-прежнему будут отображаться в виде «красной заставки-предупреждения на всю страницу».
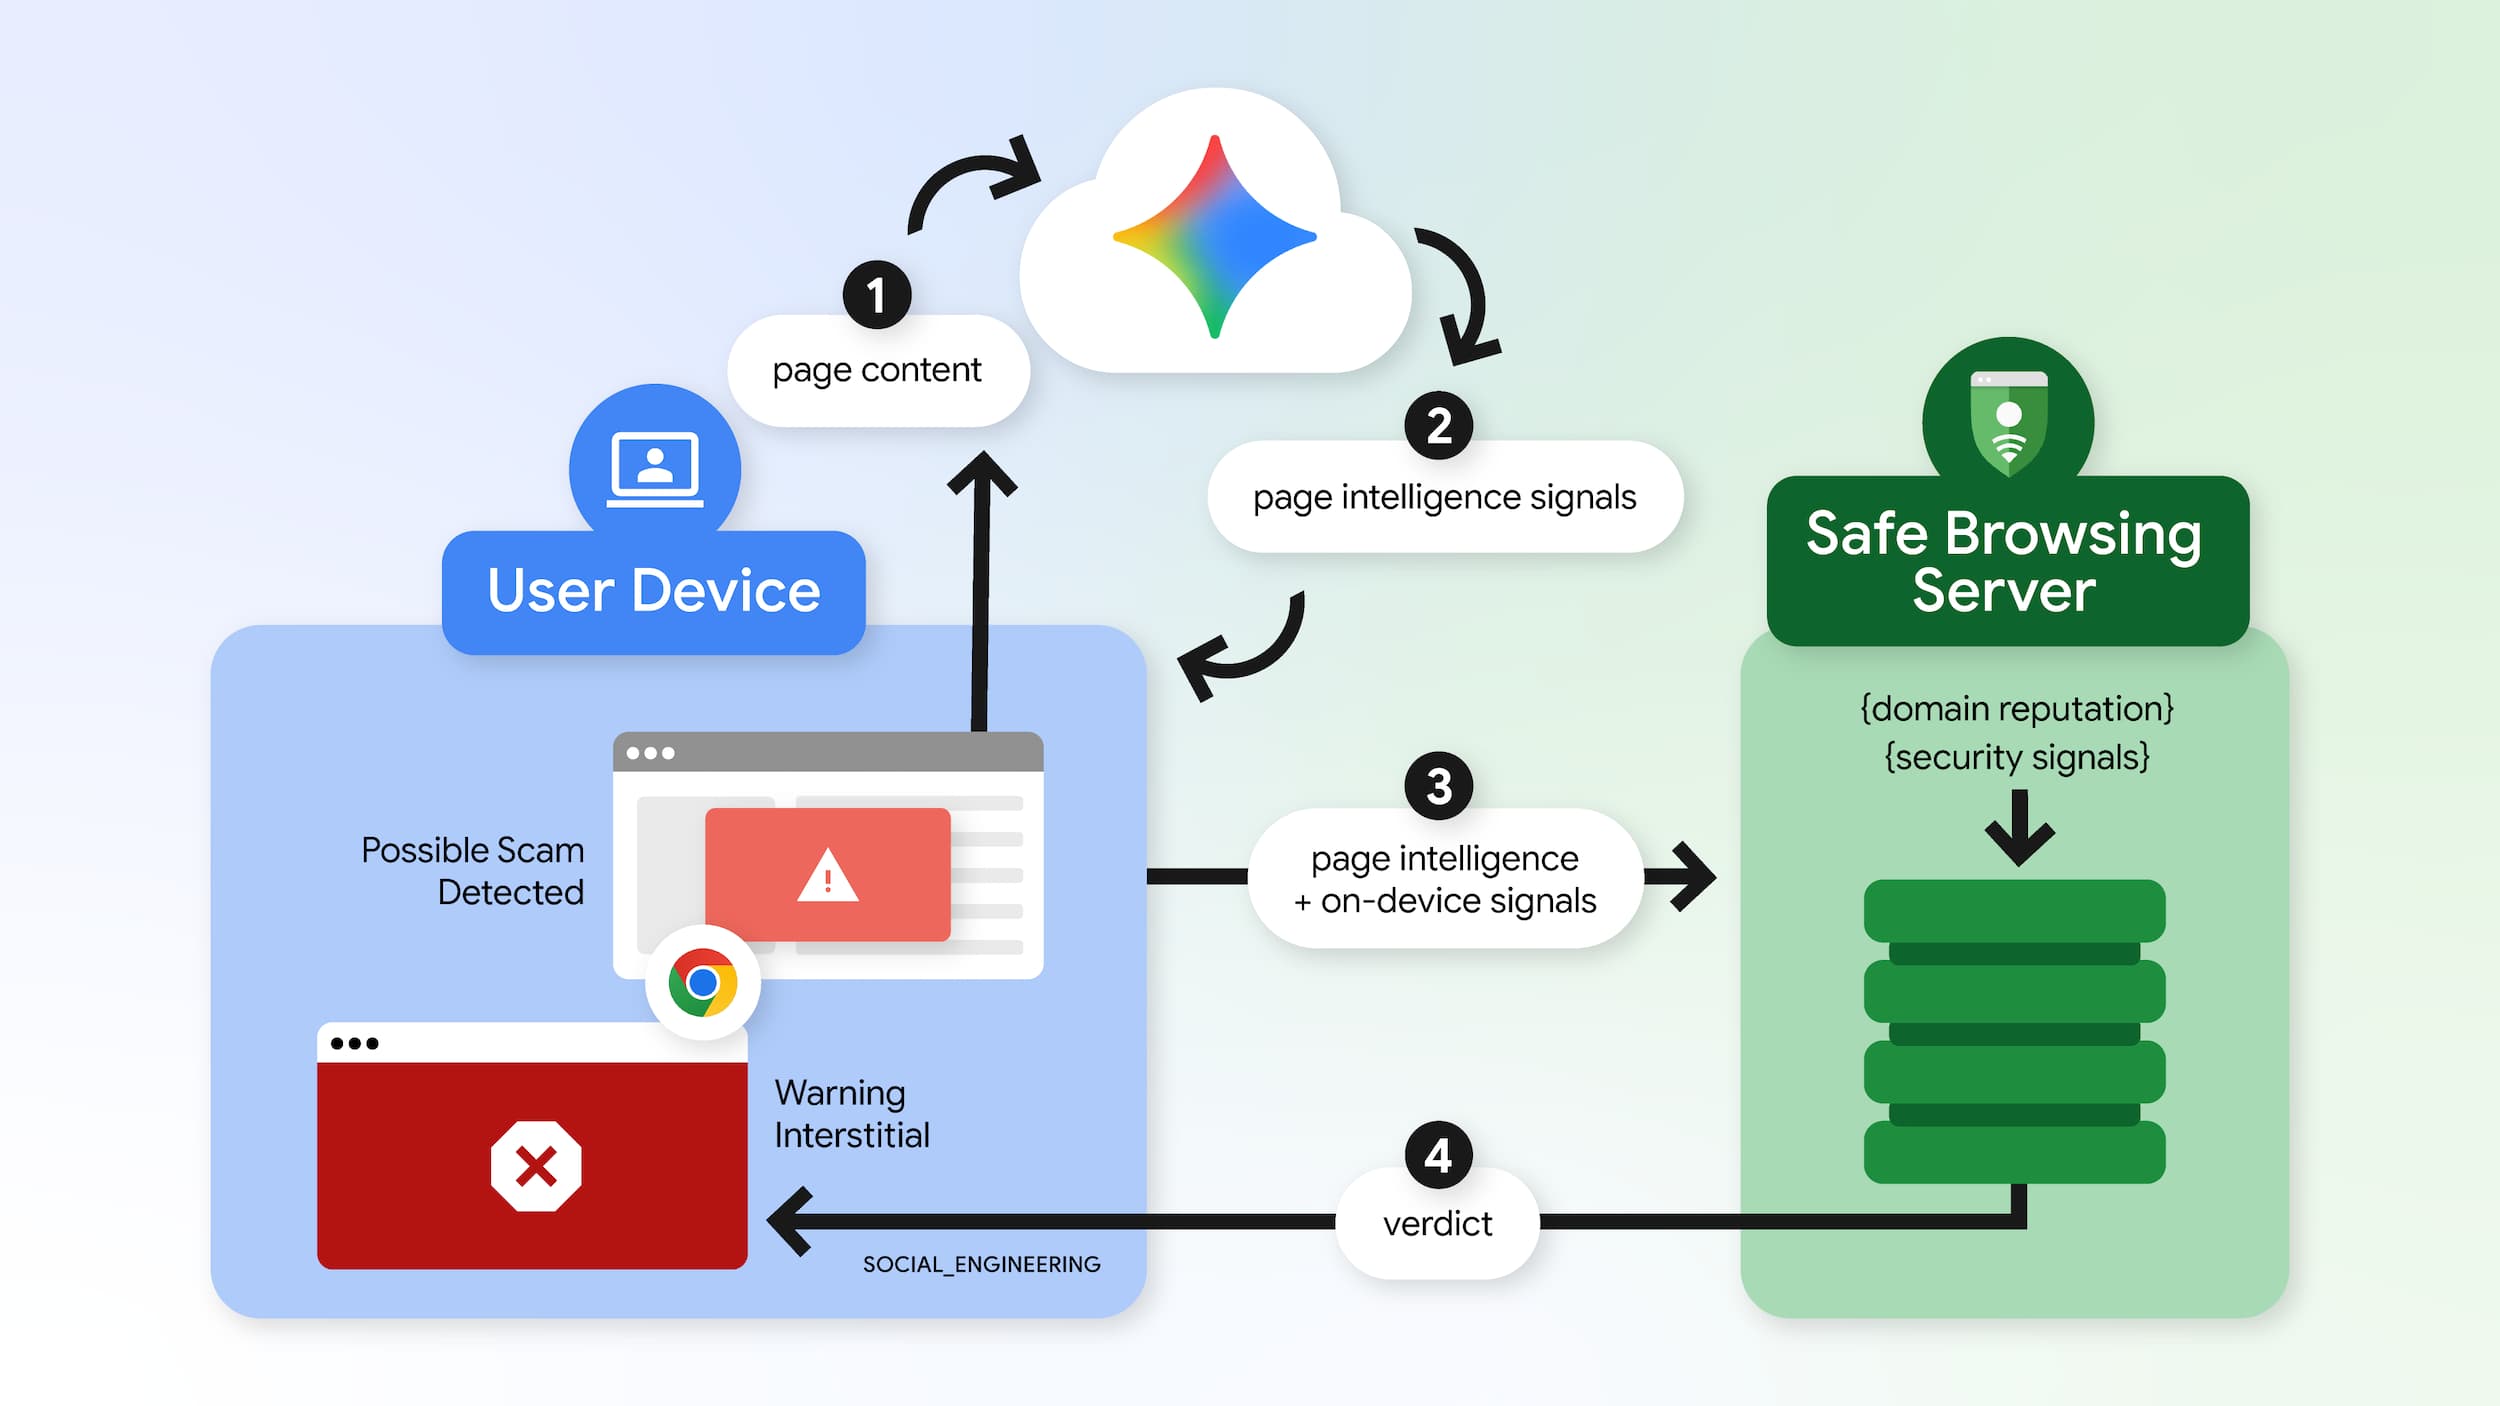
Тем временем Chrome продолжает совершенствовать обнаружение мошеннических схем: после использования методов обработки непосредственно на устройстве браузер задействует облачные модели Gemini. Это позволяет защитить пользователей расширенной защиты от более широкого спектра угроз, включая поддельные антивирусы и мошеннические предложения обновить браузер.
Эта модель анализирует содержимое страницы, оценивая ключевые признаки: представленный бренд, цель страницы и вероятность мошенничества. Это дает нам подробные данные об угрозах, необходимые для выявления обманных сайтов.
«Безопасный просмотр» использует анализ Gemini «в сочетании с репутацией домена и другими сигналами безопасности». Google обрабатывает содержимое страниц временно: «оно никогда не регистрируется, не сохраняется и не используется для обучения моделей».
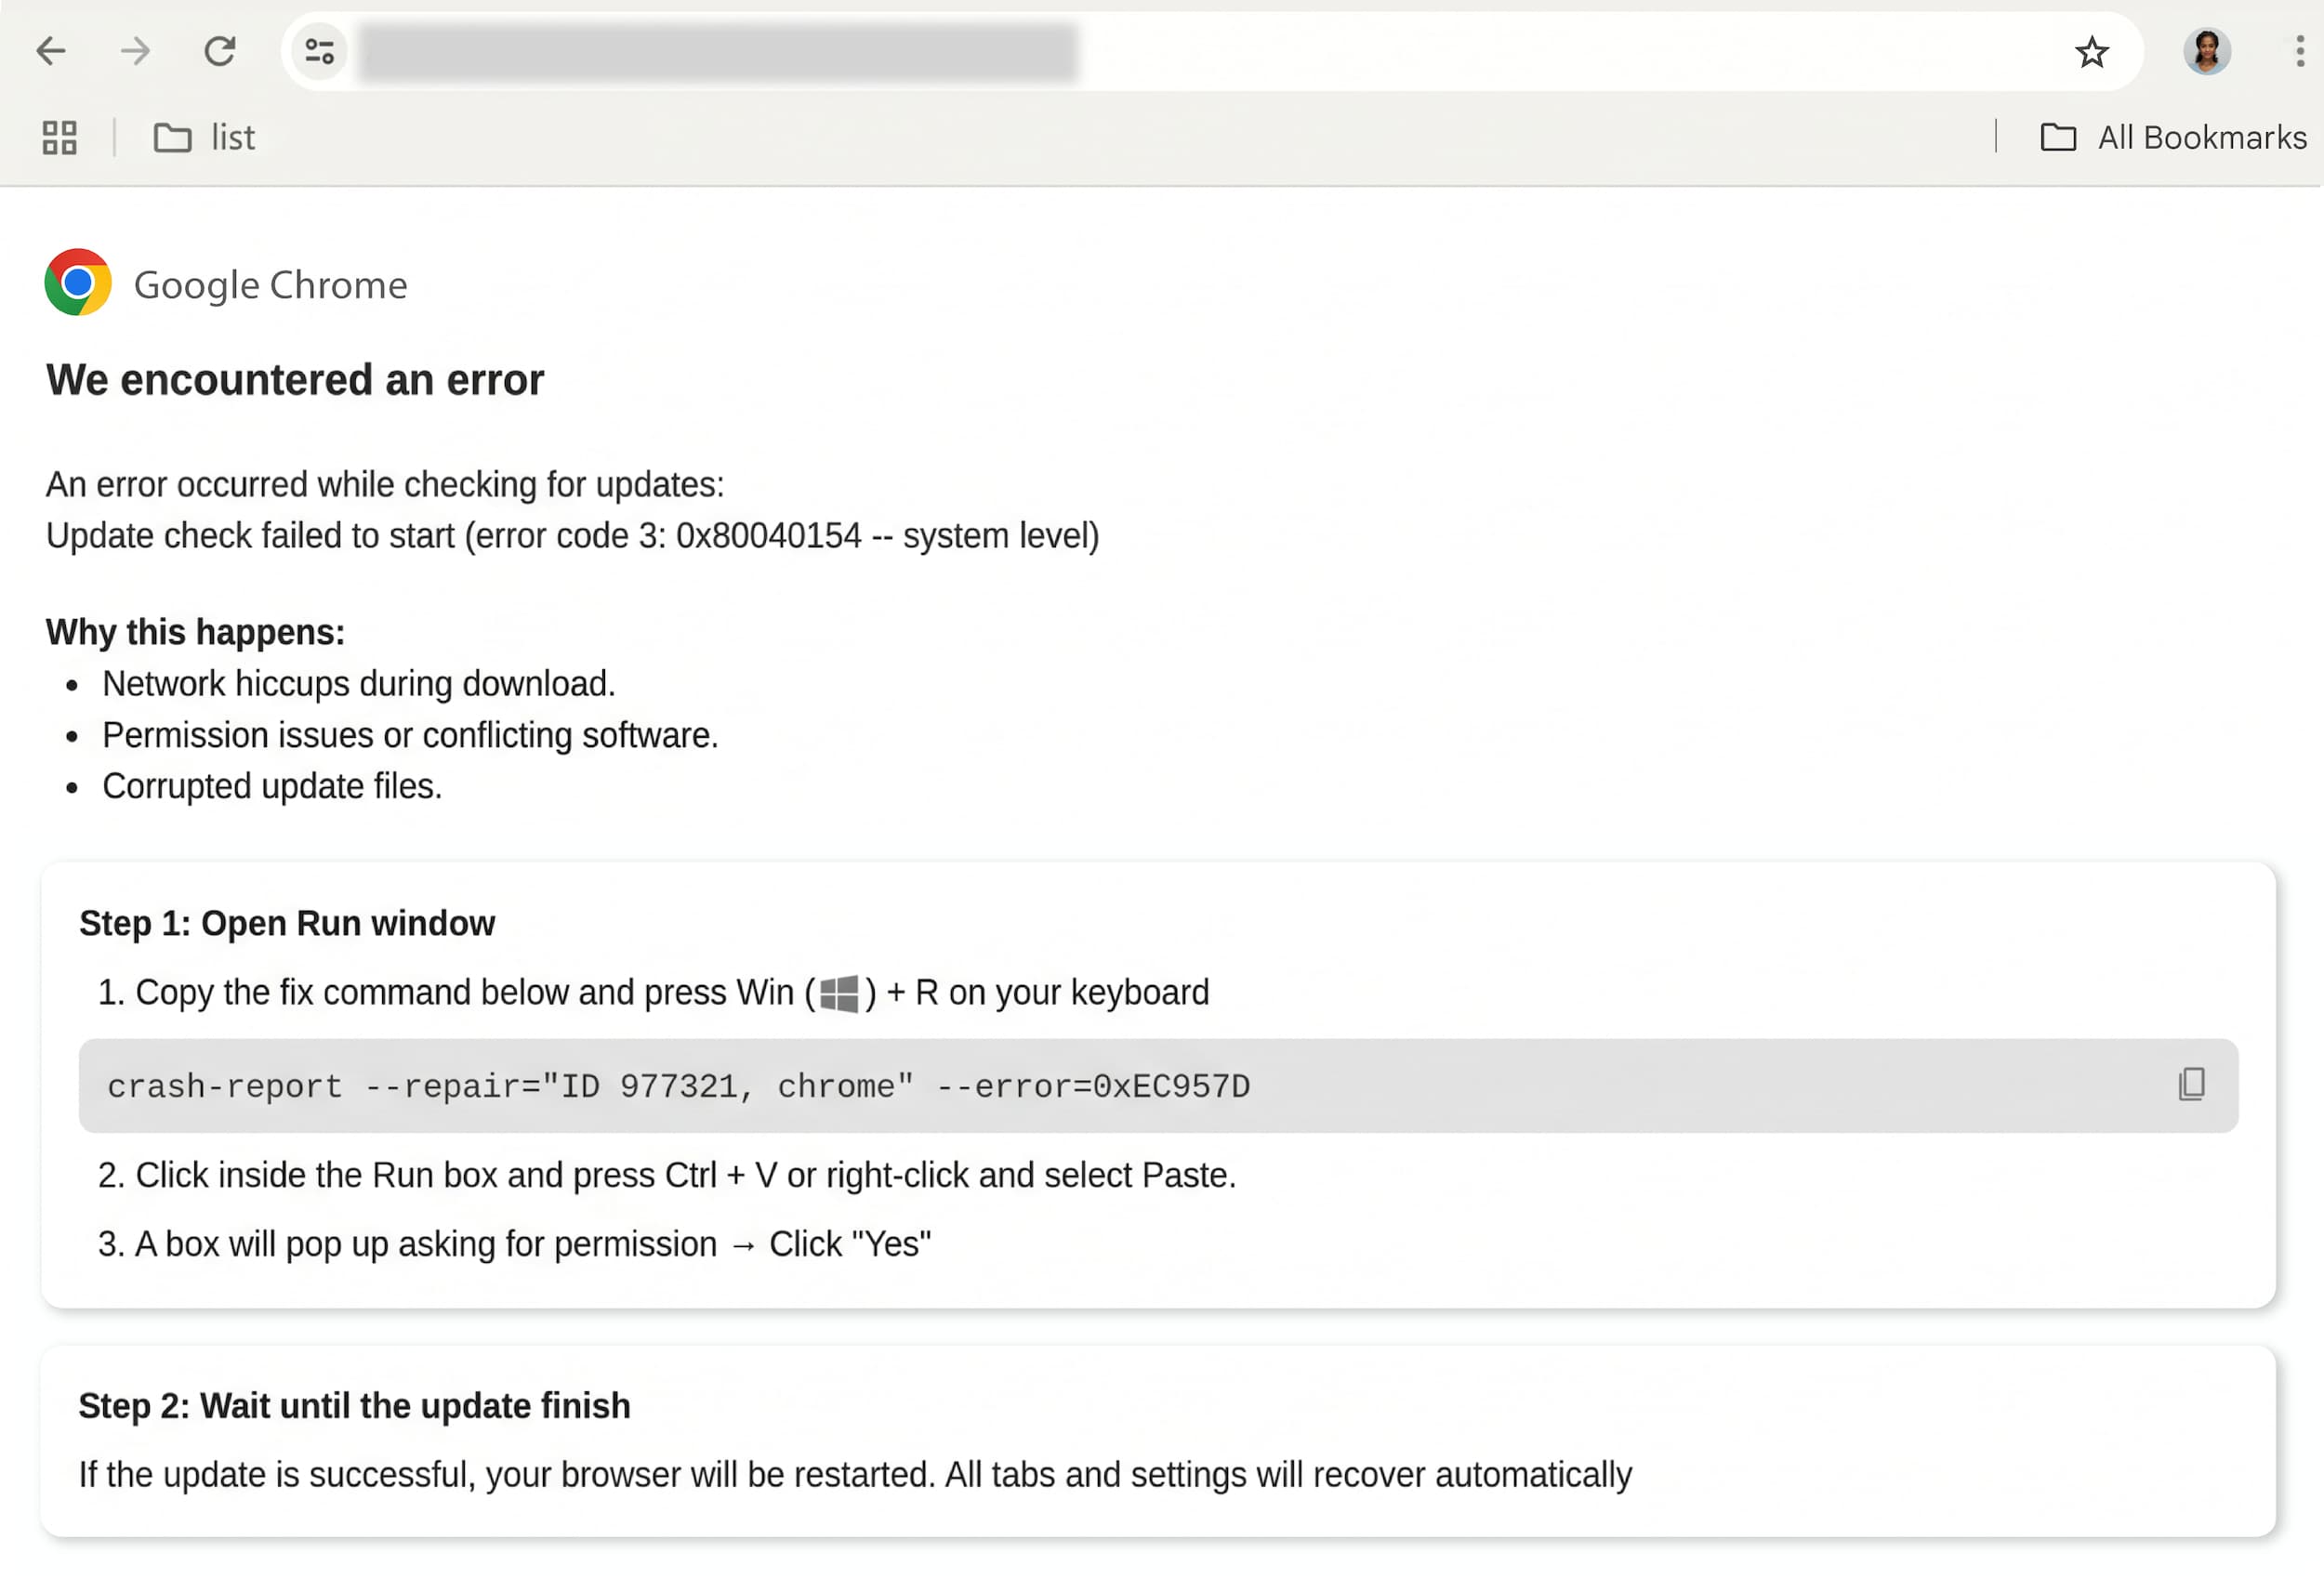
Последнее обновление расширенной защиты помогает противостоять социальной инженерии ClickFix, которая «заставляет пользователей вручную копировать и выполнять вредоносные команды на собственных компьютерах, чтобы “исправить” несуществующую проблему». На самом деле это используется для «выполнения вредоносных действий, например загрузки и установки вредоносного ПО».
Поскольку эти утилиты являются частью системы и считаются надежными программами безопасности, злоумышленники используют их, чтобы не привлекать внимания и скрывать свою деятельность. Перенося загрузку из браузера в терминал, атакующие полностью обходят существующие средства защиты Chrome и «Безопасного просмотра», которые контролируют загрузки.
Когда потенциальный скрипт ClickFix копируется, Chrome удаляет из буфера обмена персональные данные и отправляет его в «Безопасный просмотр» для дальнейшего анализа. Если система выносит «вердикт об опасности», браузер показывает предупреждение.
Эта система рассчитана на высокую точность: она защищает пользователей в реальном времени и при этом сводит к минимуму помехи для работы разработчиков.
Расширенная защита появилась в 2020 году. По данным Google, в 2025 году ее включили 1 млрд пользователей. Активировать ее можно в настройках Chrome: «Конфиденциальность и безопасность» > «Безопасность».